Daten ausschließlich in der Europäischen Union, bei einem Betreiber mit ISO/IEC 27001
Die Anwendung läuft in zwei Rechenzentren in der Europäischen Union, in Warschau und in Frankfurt. Jede Änderung durchläuft automatische Tests und ein Code-Review, die Infrastruktur betreut das DevOps-Team des Betreibers, und der Inhalt der Meldungen kann mit dem Schlüssel des Kunden verschlüsselt werden. Keine Daten verlassen die Union.
Wer das System betreut und wie Änderungen eingespielt werden
Hinter sygnadesk stehen Softwareingenieure und ein DevOps-Team. Code, Infrastruktur und jede Änderung werden getestet und überwacht, bevor und nachdem sie bei Ihnen ankommen.
-
Strenge Tests für jede Aktualisierung
Eine Änderung geht erst nach 1064 automatischen Tests, End-to-End-Tests und einem Code-Review durch eine zweite Person in Produktion.
-
Red-Team- und Blue-Team-Prüfungen
Wir greifen regelmäßig unser eigenes System an (Red Team) und überprüfen die Abwehr (Blue Team), um Schwachstellen zu finden, bevor es jemand von außen tut.
-
DevOps und Serversicherheit
DevOps-Ingenieure sichern die Server ab und sorgen für Verfügbarkeit, Aktualisierungen, Redundanz und Wiederherstellung nach einem Ausfall.
-
WAF und Anti-DDoS-Schutz
Eine Web Application Firewall (WAF) und der Schutz vor DDoS-Angriffen filtern schädlichen Datenverkehr, bevor er das System erreicht.
-
Überwachung rund um die Uhr
Überwachung der Verfügbarkeit und der Sicherheitsereignisse rund um die Uhr, mit Alarmen an das Bereitschaftsteam des Betreibers.
-
Vertraulichkeit in der Architektur verankert
Im Ende-zu-Ende-Modus werden der Inhalt der Meldungen und die Identität mit einem Schlüssel verschlüsselt, der beim Kunden bleibt. Selbst das Team, das das System betreut, kann eine Meldung nicht lesen, und wenn die Organisation alle Schlüssel verliert, kann niemand den Inhalt wiederherstellen.
-
Konto und Sitzungen unter Kontrolle
2FA für jede Rolle, Wiederherstellungscodes, eine Liste aktiver Sitzungen mit Abmeldung, Anmeldeverlauf, Alarm bei einem neuen Gerät und automatische Abmeldung nach 30 Minuten. Das Betreiber-Panel funktioniert nur von vertrauenswürdigen Adressen aus und erlaubt es nicht, sich als ein anderes Konto auszugeben.
-
Anhänge werden vor dem Speichern geprüft
Jede Datei durchläuft einen Virenscan; antwortet der Scanner nicht, wird die Datei abgelehnt. Auf dem Datenträger sind die Anhänge verschlüsselt, und aus Bildern, Office-Dokumenten und Aufnahmen werden die Metadaten entfernt.
Wer Verantwortlicher ist
Die erste Frage jedes Datenschutzbeauftragten. Die Antwort ist zweigeteilt und ändert sich nicht mit dem Paket.
- Inhalt der Meldungen und Identität der hinweisgebenden Person
- Verantwortlicher bleibt Ihre Organisation. sygnadesk handelt als Auftragsverarbeiter auf Grundlage eines Auftragsverarbeitungsvertrags und kann im Ende-zu-Ende-Modus weder den Inhalt der Meldungen noch die Identität der hinweisgebenden Person lesen.
- Konto, Kontaktdaten, Abrechnung
- Verantwortlicher ist der Betreiber des Dienstes, soweit dies zur Erbringung des Dienstes erforderlich ist. Einzelheiten und Rechtsgrundlagen beschreibt die Datenschutzerklärung.
Auftragsverarbeitungsvertrag, vollständiger Text Liste der Unterauftragsverarbeiter, mit wem wir die Verarbeitung teilen

Rechenzentren in der Europäischen Union
Zwei Standorte in der EU sorgen für Leistung und Betriebskontinuität. Die Daten hinweisgebender Personen werden niemals außerhalb des Europäischen Wirtschaftsraums übertragen.
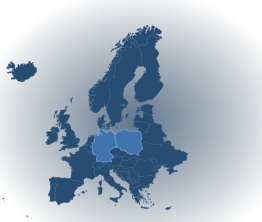
- Warschau (PL)
- Frankfurt (DE)
- Daten nur in der EU
-
Warschau und Frankfurt
Zwei Rechenzentren in der Europäischen Union. Betriebskontinuität und geringe Latenz für Nutzer in der Region.
-
Physischer Schutz rund um die Uhr
Bewachung rund um die Uhr, Zutrittskontrolle und Überwachung der Gebäude. Zu den Servern gelangen ausschließlich befugte Personen.
-
Zertifikat ISO/IEC 27001
Der Betreiber des Systems setzt ein Informationssicherheits-Managementsystem nach der Norm ISO/IEC 27001 um.
-
Verschlüsselung bei der Übertragung und im Ruhezustand
TLS 1.3 auf der Leitung und verschlüsselte Datenträger im Rechenzentrum. Unabhängig davon lassen sich der Inhalt der Meldungen und die Identität der hinweisgebenden Person auf Anwendungsebene mit dem Schlüssel des Kunden verschlüsseln (Ende-zu-Ende-Modus).
-
Daten nur in der EU
Hosting, Sicherungskopien und Verarbeitung in der Europäischen Union. Keine Übermittlung außerhalb des Europäischen Wirtschaftsraums.
-
Sicherungskopien und Überwachung
Regelmäßige, verschlüsselte Sicherungskopien, Verfügbarkeitsüberwachung und eine Web Application Firewall (WAF) zum Schutz vor Angriffen.
Vom Browser der hinweisgebenden Person bis zum Rechenzentrum in der Union
Die Meldeseite und das Bearbeitungs-Panel stehen hinter einem Edge-Netzwerk. Dessen Knoten stellt die Verbindung her und filtert den Datenverkehr, speichert aber keine Inhalte von Meldungen: Jede Anfrage nach Daten geht an ein Rechenzentrum in der Europäischen Union.
-
Browser der hinweisgebenden Person
TLS-1.3-Verbindung zum nächstgelegenen Knoten des Edge-Netzwerks. Die Meldeseite lädt keinerlei Ressourcen von externen Domains, sodass über diese eine Verbindung hinaus keine Spur entsteht.
-
Edge-Knoten: Filter, kein Speicher
Die Web Application Firewall (WAF) und der DDoS-Schutz prüfen die Anfrage und leiten sie weiter. Der Knoten darf ausschließlich statische Dateien der Anwendung zwischenspeichern (Stylesheets, Schriftarten). Inhalte von Meldungen oder personenbezogene Daten speichert er nicht.
-
Rechenzentrum in der Europäischen Union
Hier liegen die Daten: Warschau und Frankfurt, Verschlüsselung im Ruhezustand, Sicherungskopien im EWR. Im Ende-zu-Ende-Modus sind der Inhalt der Meldung und die Identität zusätzlich mit dem Schlüssel des Kunden verschlüsselt.
Am Rand des Netzwerks werden ausschließlich statische Ressourcen der Anwendung zwischengespeichert. Inhalte von Meldungen und personenbezogene Daten werden weder zwischengespeichert noch außerhalb des Rechenzentrums abgelegt.
Liste der Unterauftragsverarbeiter, mit wem wir die Verarbeitung teilen

Zertifizierte Rechenzentren unter ständiger Bewachung
Die Server von sygnadesk laufen in zertifizierten Rechenzentren in Warschau und Frankfurt: Bewachung und Zutrittskontrolle rund um die Uhr, redundante Stromversorgung und Kühlung, Brandschutz und Überwachung. Die Daten verlassen niemals die Europäische Union.
- Physischer Schutz rund um die Uhr
- Zertifikat ISO/IEC 27001
- Daten nur in der EU
Betreiber des Systems
Eigentümer und Betreiber der Plattform sygnadesk ist:
Jeton Cloud spółka z ograniczoną odpowiedzialnością spółka komandytowa
Zertifikatsnummer: 4801270
- USt-IdNr.
- 5213901362
- KRS
- 0000850403
- REGON
- 386529721
- Adresse
- Domaniewska 37, 02-672 Warsaw, Poland
- Telefon
- +48 22 378 48 62
- Kontakt
- hello@sygnadesk.com
Haben Sie Fragen zu Sicherheit oder Compliance?
Wir beantworten gern die Fragen Ihrer IT-, Sicherheits- oder Compliance-Abteilung. Auf Anfrage stellen wir auch Dokumentation zur Verfügung.